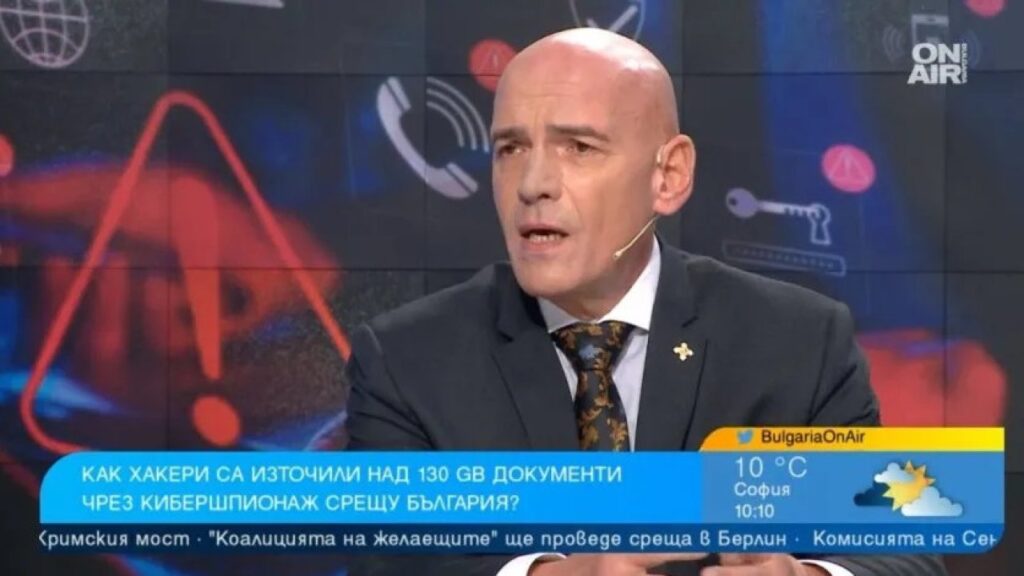
Явор Колев, бивш ръководител на отдел „Компютърни престъпления“ в ГДБОП и експерт по киберсигурност, съобщи, че кибершпионска операция срещу България е продължила повече от пет години и е довела до открадване на над 130 гигабайта информация. Според него атаката не е била за печалба, а за събиране на документи и данни, свързани с функционирането на държавата.
В студиото на „България сутрин“ Колев подчерта характера на операцията: тя е била дългосрочна и насочена към институционална информация, а не към лични или финансови данни на гражданите. „Интересът на кибершпионите е държавата, не гражданите“, каза експертът, обобщавайки основния мотив зад пробива.
Какво казва експертът
Колев описа мащаба чрез конкретните числа: повече от пет години наблюдение и над 130 гигабайта изнесена информация. Той изтъкна, че целта не е парично облагодетелстване, а натрупване на документация и данни, които описват как функционират държавните механизми. Подчертаната разлика в целите променя и начина, по който следва да се реагира — ударът не търси бърз финансов ефект, а възможност за стратегическо използване на информация в бъдеще.
Характерът на изнесените данни и продължителността на кампанията според Колев правят случая системен и целенасочен. Той посочи, че подобни операции рядко са епизодични — когато интересът е към държавните процеси, атаките се планират и развиват дълго време.
Последствия и рискове
Откраднатите 130 ГБ не са просто файлове — според експерта това е събран капацитет от данни, които могат да дават картина за управление, вземане на решения и функциониране на институции. Колев предупреди, че подобна информация може да бъде използвана стратегически от външни играчи или противници в часовете и годините след пробива.
Фактът, че целта не е била финансова облага, означава, че мотивацията е геополитическа или стратегическа — да се събере знание за процеси, процедури и документи, които описват работата на държавата. Това променя и приоритетите при оценка на щетите и мерките за възстановяване: не става дума само за финансови загуби, а за информационна сигурност на ниво държавно управление.
Какво следва
Колев акцентира, че идентифицирането и ограничаването на щетите е сложна задача при продължителни кампании. В такива случаи е ключово да се прегледат системите за защита, да се оценят компрометираните процеси и да се въведат по-сериозни мерки за защита на институционалните данни. В същото време той напомни, че при този тип атаки фокусът трябва да бъде върху запазване на функционалността на държавата и минимизиране на стратегическите последствия.
В студиото Колев отново обобщи мотивацията на извършителите: „Интересът на кибершпионите е държавата, не гражданите.“ Този акцент подчертава, че разговорът за последствията трябва да бъде воден от институциите — за да се оцени въздействието върху държавното управление и да се предприемат адекватни ответни мерки.
Заключение
Сигналът от бившия ръководител на отдел „Компютърни престъпления“ в ГДБОП поставя въпроса за устойчивостта на държавните системи пред целенасочени дългосрочни кампании. Над 130 гигабайта изнесена информация и петгодишно присъствие на проникване рисуват образ на операция, която е търсила знания за държавата, а не бърза финансова печалба. Това изисква сериозен и координиран отговор от отговорните институции, насочен към възстановяване и укрепване на информационната сигурност.